Şirketler Verilerini Nasıl Güvende Tutar?
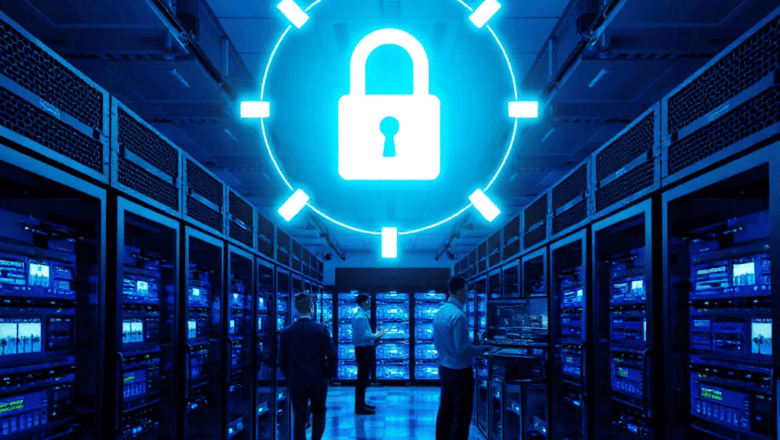
Dijital çağda veri, şirketlerin en kıymetli hazinesi haline geldi. Müşteri bilgilerinden ticari sırlara kadar her şey, siber suçluların hedefinde. Peki şirketler bu devasa bilgi yığınlarını nasıl koruyor? Ellerinde sihirli bir değnek yok elbette; ama etkili stratejiler ve doğru araçlarla verilerini güvence altına alabiliyorlar.
Her geçen gün artan siber saldırılar, işletmeleri daha proaktif olmaya zorluyor. Artık sadece BT departmanının işi değil bu; yönetim kurulundan en alt kademedeki çalışana kadar herkesin sorumluluğu. Zira tek bir zayıf halka, devasa bir güvenlik duvarını yerle bir edebilir.
Temel Kavramlar ve Tanımlar
Veri güvenliği, dijital bilgilerin yetkisiz erişime, kullanıma, ifşaya, değiştirilmesine veya imhasına karşı korunması sürecidir. Şirketler için bu, yalnızca teknik bir mesele değil; aynı zamanda itibar ve yasal bir zorunluluk. KVKK gibi düzenlemeler, kişisel verilerin korunmasını zorunlu kılıyor.
Kurumsal veri koruma ise daha geniş bir perspektifi ifade eder. Fiziksel sunuculardan bulut sistemlere, çalışanların dizüstü bilgisayarlarından mobil cihazlara kadar tüm veri yaşam döngüsünü kapsar. Bu süreç; gizlilik, bütünlük ve erişilebilirlik olmak üzere üç temel prensip üzerine inşa edilir.
Şirketlerin Karşılaştığı Güncel Tehditler
Siber tehditler her yıl daha sofistike hale geliyor. Fidye yazılımları, şirketlerin verilerini rehin alıp milyonlarca dolarlık zarara yol açıyor. Kimlik avı saldırıları ise çalışanların dikkatsizliğini fırsata çeviriyor. Sabah gelen masum görünümlü bir e-posta, tüm sistemin çökmesine neden olabilir.
İç tehditler de en az dışarıdan gelenler kadar riskli. İşten ayrılan bir çalışanın kötü niyetli davranışları veya bir personelin cihazını kaybetmesi, büyük veri sızıntılarına yol açabiliyor. Şirketler, korumalarını sürekli güncelleyerek bu değişken tehdit ortamına ayak uydurmak zorunda.
Güçlü Şifreleme ve Erişim Kontrolü Stratejileri
Verileri korumanın en temel yollarından biri şifreleme kullanmaktır. Bilgiler, hem saklandığı yerde hem de iletilirken şifrelenmelidir. Bu sayede yetkisiz bir kişi verilere ulaşsa bile, şifre çözüm anahtarı olmadan anlamlandıramaz.
Erişim kontrolü ise ayrı bir önem taşır. Her çalışanın her veriye erişmesine gerek yok. Rol tabanlı yetkilendirme sistemi, kişilerin yalnızca işleri için gereken bilgilere ulaşmasını sağlar. Çok faktörlü kimlik doğrulama da bu katmanı güçlendirir; parola yeterli olmaktan çıkmış durumda.
Çalışan Eğitimi ve Farkındalık Programları
Teknoloji harika bir kalkan olsa da, en zayıf halka çoğu zaman insandır. Çalışanlar, güvenlik duvarının en kritik parçasıdır. Bu nedenle düzenli eğitimler şart. Şüpheli e-postaları tanıma, güçlü parola oluşturma ve güvenli internet kullanımı gibi konularda bilinçlendirme çalışmaları yapılmalıdır.
Ayrıca farkındalık tek seferlik bir etkinlik değil, süreklilik gerektiren bir kültürdür. Bazı firmalar gerçekleştirdiği sahte kimlik avı testleriyle hangi çalışanların daha fazla eğitime ihtiyaç duyduğunu belirliyor. Bu sayede kurumsal hafıza güçleniyor ve risk seviyesi ciddi ölçüde düşüyor.
Yedekleme ve Felaket Kurtarma Planları
Hiçbir güvenlik önlemi yüzde yüz garanti sunmaz. İşte bu noktada düzenli yedekleme devreye girer. Verilerin güncel kopyalarının güvenli bir ortamda saklanması, yaşanabilecek veri kaybının önüne geçer. Özellikle fidye yazılımı saldırılarında güncel yedekler, şirkete pazarlık gücü sağlar.
Felaket kurtarma planları ise kaos anında ne yapılacağını belirler. Hangi yetkili kimi arayacak, hangi sistemler öncelikli olarak ayağa kaldırılacak, iletişim nasıl sağlanacak; tüm detaylar önceden planlanmalıdır. Düzenli tatbikatlarla test edilen planlar, iş sürekliliğinin teminatıdır.
Uzman Önerileri ve İpuçları
– Tüm çalışanlar için güçlü ve benzersiz parolalar zorunlu kılınmalı; gerektiğinde parola yöneticisi kullanılmalıdır. – Hassas verilere erişimde çok faktörlü kimlik doğrulamayı zorunlu tutun. – Şifreleme, cihaz kaybolsa bile verilerin güvende kalmasını sağlar; dizüstü bilgisayarlar ve mobil cihazlar için varsayılan olarak açık olmalıdır. – Sosyal mühendislik saldırılarına karşı çalışanlara düzenli tatbikatlar yapın. – Antivirüs ve güvenlik duvarı yazılımlarını güncel tutun; eski sürümler bilinen açıkları barındırır. – Yedekleri en az 3-2-1 kuralına göre yönetin: üç kopya, iki farklı ortam, biri off-site. – Ayrıcalıklı hesapları (yönetici hesapları) özel olarak izleyin ve kullanımlarını limitlendirin. – Güvenlik politikalarınızı yılda en az iki kez gözden geçirin ve güncelleyin. – Kullanılmayan hesapları ve uygulamaları düzenli olarak temizleyin; gereksiz erişim alanları saldırganlar için fırsattır. – Kurumsal veri koruma için profesyonel bir güvenlik denetim hizmeti almayı düşünün.
Sıkça Sorulan Sorular
Küçük ölçekli şirketler de büyük şirketler kadar risk altında mı?
Kesinlikle. Hatta küçük işletmeler, güvenlik önlemleri genellikle yetersiz olduğu için saldırganların daha kolay hedefi haline geliyor. Kapsamlı bir [siber güvenlik] planı, şirket ölçeğinden bağımsız olarak her kuruluş için kritik öneme sahiptir.
Veri güvenliği için hangi yasal zorunluluklar var?
Türkiye’de KVKK, kişisel verilerin korunmasını yasal güvence altına alır. Bunun yanında sektöre göre farklı düzenlemeler de söz konusu olabilir; örneğin sağlık sektöründe dijital hasta verileri için ek gereklilikler bulunur.
Fidye yazılımı saldırısına uğrarsak ödeme yapmalı mıyız?
Uzmanlar ödeme yapılmasını genellikle önermiyor. Ödeme yapmak, verilerin geri geleceğini garanti etmiyor ve saldırganları daha da cesaretlendiriyor. Düzenli yedekler, bu tür durumlarda en büyük kurtarıcıdır.
Sonuç
Şirketlerin verilerini güvende tutması, karmaşık ama bir o kadar da yaşamsal bir süreç. Tek başına bir çözüm yetmiyor; teknoloji, süreç ve insan unsuru bir arada çalışmalı. Güçlü şifreleme, bilinçli çalışanlar ve düzenli yedekleme, bu zincirin temel halkalarını oluşturuyor.
Günümüzde veri güvenliği, rekabet avantajının da anahtarı haline geldi. Verilerini koruyan şirketler, müşteri güvenini kazanıyor ve sürdürülebilir bir itibar inşa ediyor. Geleceğe yatırım yapmak isteyen her kurumun öncelik listesinin en üstünde kurumsal veri koruma stratejileri yer almalı.